
En el complejo universo de las amenazas cibernéticas, hay tácticas que representan un punto de inflexión para los atacantes. Una de ellas es la escalada de privilegios, ya que les permite pasar de simples visitantes indeseados a administradores del sistema.
En esta etapa del ciberataque los actores maliciosos buscan obtener permisos de nivel superior en un sistema o red comprometidos para realizar acciones más críticas, como instalar herramientas de persistencia, robar grandes volúmenes de datos, desplegar ransomware a gran escala o borrar huellas para evitar su detección.
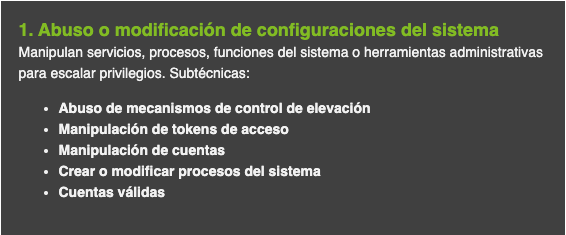
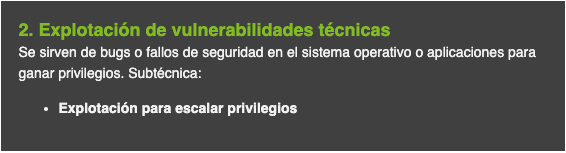
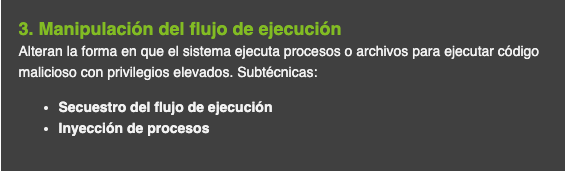
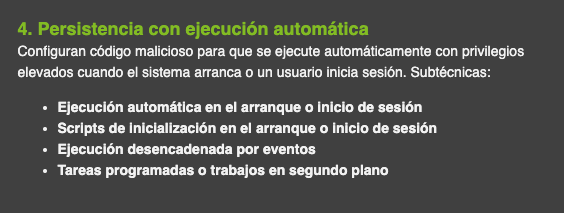
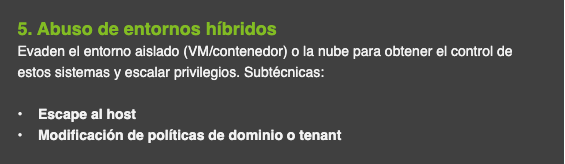
La matriz MITRE identifica diferentes técnicas dentro de la escalada de privilegios, que se ponen en marcha después de obtener el acceso inicial para avanzar en el ataque y conseguir el control total sobre el entorno:
¿Cómo podemos anticiparnos?
La mejor defensa para anticipar una escalada de privilegios en el ámbito corporativo es una combinación de buenas prácticas, tecnología adecuada y una monitorización constante. Asegurarse de que los usuarios y servicios solo tengan los permisos estrictamente necesarios, realizar actualizaciones regulares de sistemas y software, disponer de un acceso riguroso, con autenticación multifactor y segmentación de redes, o implementar soluciones de Detección y Respuesta de Terminales (EDR) y Gestión de Información y Eventos de Seguridad (SIEM) para identificar y responder ante posibles amenazas son determinantes para lograr este objetivo.
