
La ciberseguridad en el sector sanitario se ha convertido en una prioridad estratégica para la Unión Europea en un contexto en el que tanto hospitales como proveedores de salud se han convertido en uno de los principales objetivos de los ciberataques en el continente.
Según la Agencia Europea de Ciberseguridad (ENISA), el 54% de los incidentes de ciberseguridad en sanidad entre 2021 y 2023 estuvieron relacionados con ransomware debido a la alta rentabilidad de los historiales médicos y datos clínicos, que alcanzan gran valor en el mercado negro.
A esto se suma la creciente digitalización —historias clínicas electrónicas, dispositivos médicos conectados, inteligencia artificial aplicada a diagnósticos—, que amplía la superficie de ataque para los actores maliciosos.
Para responder a estas ciberamenazas, la Comisión Europea ha puesto en marcha un Plan de Acción sobre la Ciberseguridad de Hospitales y Proveedores Sanitarios destinado a reforzar la resiliencia de los sistemas sanitarios frente a ataques que no solo comprometen datos sensibles, sino que también pueden retrasar diagnósticos, tratamientos críticos y cirugías, e incluso poner vidas en riesgo.
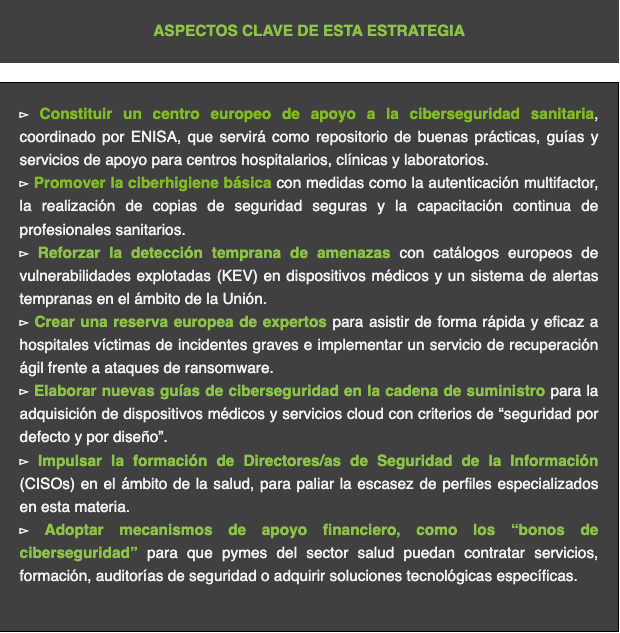
Este plan de acción establece un marco común de prevención, detección y respuesta, con medidas que buscan transformar la manera en que hospitales y centros de salud gestionan su ciberseguridad. Estos son algunos de los aspectos clave que recoge esta estrategia:
España consolida su ciberresiliencia en el ámbito sanitario
Con carácter paralelo a estas medidas, nuestro país ha dado un paso clave en ciberresiliencia al sumarse, a través del Instituto Nacional de Ciberseguridad (INCIBE), al Centro Europeo de Intercambio y Análisis de Información Sanitaria (EH-ISAC).
Este organismo, integrado por más de 30 entidades sanitarias de 12 países, está focalizado en reforzar la cooperación europea en la lucha contra el cibercrimen, mejorando el intercambio de inteligencia y la capacidad de respuesta ante amenazas comunes en el ámbito de la salud.
La adhesión del INCIBE al EH-ISAC no solo supone una mayor coordinación internacional, también refuerza la posición de España como hub de ciberseguridad sanitaria en Europa al facilitar el conocimiento de amenazas compartidas para hospitales y proveedores de salud nacionales, lo que mejorará sus capacidades de anticipación.
Estas iniciativas están alineadas con otros marcos regulatorios, como la Directiva NIS2, que exige a las entidades sanitarias adoptar medidas avanzadas de protección y notificar incidentes de ciberseguridad significativos en el marco de la Unión, o el futuro Espacio Europeo de Datos Sanitarios (EHDS). Este último busca crear un espacio común para el intercambio seguro de datos sanitarios, como historiales médicos o información para investigaciones y proyectos de innovación.
El conjunto de estas medidas consolida la ciberseguridad como un pilar imprescindible en la sanidad europea, garantizando la seguridad del paciente y favoreciendo la transformación digital del sector.
